Was kostet die ISO 27001 Zertifizierung? Ein umfassender Leitfaden zu Kosten, Faktoren und Nutzen
ISO 27001 ist der internationale Standard für ein Informationssicherheits-Managementsystem (ISMS) und definiert Anforderungen an Prozesse, Kontrollen und Nachweisführung, die Datenverluste und Cyberrisiken reduzieren. Transparente Kostenabschätzungen sind entscheidend für IT-Leiter, Gründer und Compliance-Verantwortliche, weil Budgetplanung, Tenderanforderungen und Risikoabschätzung eng an die Gesamtkosten der Zertifizierung gekoppelt sind. Dieser Leitfaden erklärt, welche Faktoren die Preise beeinflussen, wie sich Audit- und Implementierungskosten strukturieren und welche laufenden Aufwände für Überwachung und Rezertifizierung zu erwarten sind. Außerdem zeigt der Text verborgene Kosten und Einsparpotenziale auf, quantifiziert den Return on Investment und beschreibt, wie ISO 9001 integrativ Kosten und Akzeptanz beeinflusst. Abschließend skizziere ich kurz, warum Stratlane Certification Deutschland als Anbieter relevant ist und wie Sie ein individuelles Angebot anfragen können. Die folgenden Abschnitte helfen Ihnen, fundierte Entscheidungen zur Budgetierung und Prozessgestaltung für eine ISO 27001 Zertifizierung in Deutschland zu treffen.
Welche Faktoren beeinflussen die Kosten der ISO 27001 Zertifizierung in Deutschland?
Die Kosten einer ISO 27001 Zertifizierung hängen primär von fünf technischen und organisatorischen Treibern ab: Unternehmensgröße, Umfang des ISMS, bestehende Sicherheitsreife, Anzahl der Standorte sowie branchenspezifische Anforderungen. Diese Faktoren erhöhen Auditaufwand, Dokumentationsbedarf und die Anzahl der notwendigen Auditor-Tage, weil mehr Systeme, Prozesse und Nachweise geprüft werden müssen. Die Skalierung dieser Treiber beeinflusst sowohl einmalige Implementierungskosten als auch wiederkehrende Auditgebühren und interne Ressourcenkosten. Im Folgenden finden Sie eine schnelle Auflistung der wichtigsten Einflussgrößen und danach eine tabellarische Vergleichshilfe, um rasch Kostenmultiplikatoren einzuschätzen.
Eine Untersuchung der ISO/IEC 27001 Einführung in Deutschland zeigt, dass die Zertifizierungskosten in vielen Fällen über 50.000 € liegen können, was die Bedeutung einer detaillierten Kostenanalyse unterstreicht.
ISO 27001 Certification Costs in Germany: Over €50,000
As a result, we present a “landscape” of ISO/IEC 27001 in Germany, which shows that firms ISO/IEC 27001 certification, which in most cases cost more than €50 000 (including costs for
Exploring the adoption of the international information security management system standard ISO/IEC 27001: a web mining-based analysis, M Mirtsch, 2020
Wichtigste Einflussfaktoren auf ISO 27001 Kosten:
- Unternehmensgröße und Komplexität erhöhen direkt die Auditor-Tage und den Vorbereitungsaufwand.
- Umfang des Scopes (gesamtes Unternehmen vs. einzelne Funktion) erhöht Dokumentations- und SoA-Komplexität.
- Bestehende Sicherheitsreife reduziert Nachbesserungs- und Beratungstage.
- Multi-Standort-Betrieb verursacht Reise- und Koordinationskosten für Auditoren.
- Branchen- oder regulatorische Besonderheiten erfordern zusätzliche Kontrollen und Nachweise.
Diese Liste fasst die Kerntreiber zusammen und führt direkt in die detaillierten Beispiele zu Unternehmensgrößen und Scopes, die das Auditvolumen konkretisieren.
H3: Wie wirken sich Unternehmensgröße und Komplexität auf die Zertifizierungskosten aus?
Unternehmensgröße und operative Komplexität bestimmen die Anzahl der Audit-Tage und damit die Auditkosten, weil Auditoren Systeme, Prozesse und Standorte prüfen müssen. Bei kleinen Firmen (z. B.
H3: Welche Rolle spielt der Umfang des Informationssicherheits-Managementsystems bei den Kosten?
Der gewählte Scope — etwa gesamtes Unternehmen versus einzelne Geschäftsbereiche — verändert Dokumentationsumfang, Anzahl der zu prüfenden Prozesse und Anzahl der beteiligten Mitarbeitenden, wodurch Auditdauer und Implementierungsaufwand variieren. Ein eng begrenzter Scope reduziert zunächst Tage für interne Kontrollen und Nachweisführung, kann aber später Integrationsprobleme verursachen, wenn der Scope erweitert wird. Beispiel: Ein ISMS für eine einzelne Applikation benötigt weniger technische Kontrollen als ein unternehmensweites ISMS mit Netzwerk-, Cloud- und Drittanbieter-Integrationen. Eine klar definierte Statement of Applicability (SoA) hilft, Scope-Entscheidungen nachvollziehbar zu machen und damit gezielte Kostenschätzungen zu ermöglichen; im nächsten Abschnitt erläutern wir, wie sich diese Schätzungen in konkrete Kostenbestandteile übersetzen.
| Company size category | Typical scope examples | Typical cost multiplier |
|---|---|---|
| Micro (≤25 staff) | Single-office, limited IT | Base cost × 1.0 |
| Small (26–100 staff) | Single or few services, modest IT | Base cost × 1.5 |
| Mid-market (101–500 staff) | Multiple services, moderate IT/locations | Base cost × 2.0–3.0 |
| Enterprise (>500 staff) | Multi-site, complex IT/cloud/third parties | Base cost × 3.0+ |
Diese Tabelle hilft, schnelle Budgetanker für deutsche Unternehmen zu setzen; die Multiplikatoren sind indikativ und führen in die detaillierte Kostenstruktur der nächsten Sektion.
Wie setzt sich die ISO 27001 Zertifizierungskostenstruktur zusammen?
Die Zertifizierungskosten gliedern sich in drei Hauptblöcke: Vorbereitung/Implementierung, Zertifizierungsaudits (Stage 1 + Stage 2) und laufende Überwachung inklusive Rezertifizierung. Jeder Block besteht aus spezifischen Elementen wie Gap-Analyse, Beratungsaufwand, Auditor-Tage, Reisekosten und interner Ressourcennutzung. Die Summe dieser Bestandteile ergibt die Total Cost of Ownership über den typischen drei-Jahres-Zyklus einer ISO 27001 Zertifizierung. Nachfolgend finden Sie eine erklärende Tabelle mit den Audit-Stages, typischen Dauern und üblichen Kostenbereichen zur schnellen Orientierung.
Ein strukturierter Blick auf Kostenkomponenten:
- Preparation: Gap-Analyse, Remediation, Policy-Entwicklung, Schulungen.
- Certification audits: Stage 1 Dokumentenprüfung und Stage 2 Hauptaudit.
- Ongoing: jährliche Überwachungsaudits, interne Audits, Rezertifizierung alle 3 Jahre.
| Audit Phase | Typical duration (days) | Estimated cost range (Germany) |
|---|---|---|
| Stage 1 — Documentation review | 0.5–2 days | €800–€3,000 |
| Stage 2 — Main audit (on-site/remote) | 1–8+ days | €1,500–€15,000 |
| Surveillance (per year) | 1–3 days | €1,000–€6,000 |
Diese Tabelle zeigt, wie Stage- und Surveillance-Audits die wiederkehrenden Kosten treiben; im nächsten Unterabschnitt erläutere ich typische Vorbereitungsaufwände und Implementierungskosten detaillierter.
H3: Was sind die Kosten für Vorbereitung und Implementierung?
Vorbereitungskosten umfassen Gap-Analyse, Entwicklung von Policies, Risikobewertung, Technikkonfiguration, Mitarbeiterschulungen und gegebenenfalls Beratungsleistungen. Externe Beratung reduziert Implementierungszeit, erhöht aber die direkten Kosten; interne Umsetzung benötigt mehr FTE-Zeit, reduziert jedoch externe Honorare. Typische Bandbreiten für Beratungsprojekte bewegen sich je nach Umfang von einigen tausend bis mehreren zehntausend Euro, wobei Tooling (z. B. Ticketing, GRC-Software) zusätzlich ausfallen kann. Entscheidend ist die Sicherheitsreife: Unternehmen mit etablierten Prozessen benötigen weniger externe Interventionen, was die Vorlaufkosten merklich senkt und in der folgenden Sektion direkt die Auditgebühren beeinflusst.
H3: Welche Gebühren fallen für die Zertifizierungsaudits an?
Auditgebühren basieren auf Auditor-Tagessätzen, der Anzahl der Tage und gegebenenfalls Reisekosten sowie Berichtsaufwand; Stage 1 ist meist kürzer und prüft Dokumentation, Stage 2 umfasst On-site-Prüfung und Stichproben. Kleine Organisationen kommen oft mit wenigen Auditor-Tagen aus, mittlere Unternehmen benötigen mehrere Tage, und Großunternehmen sollten mit deutlich mehr Audit-Tagen rechnen. Multi-site- oder cloud-intensive Umgebungen erhöhen Sampling und Prüfaufwand, wodurch Stage-2-Dauer und damit Kosten steigen. Im Anschluss beschreibe ich die wiederkehrenden Überwachungs- und Rezertifizierungskosten, die für die Budgetplanung über drei Jahre wichtig sind.
Wie kann man versteckte Kosten erkennen und welche Einsparpotenziale gibt es bei der ISO 27001 Zertifizierung?
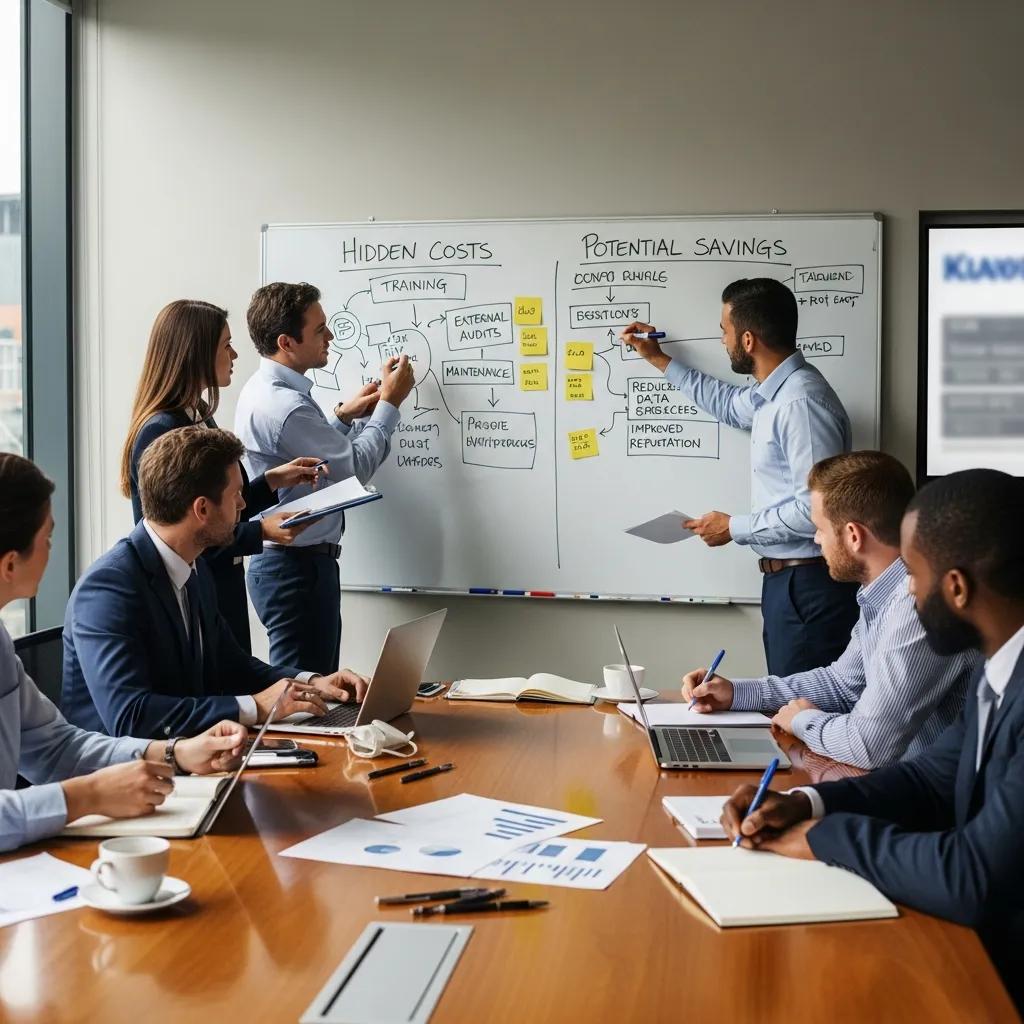
Viele Organisationen unterschätzen indirekte Kosten wie interne Personalkapazität, Produktivitätsverluste, Nachbesserungen nach Gap-Analysen oder unerwartete technische Maßnahmen. Diese versteckten Aufwände summieren sich über das Zertifizierungsprojekt und die folgenden Überwachungsjahre. Gleichzeitig existieren konkrete Einsparpotenziale: Governance-Tools beschleunigen Nachweisführung, interne Kompetenzaufbau reduziert Beratertage, und integrierte Audits (z. B. ISO 9001 + ISO 27001) vermeiden Doppelarbeit. Im Folgenden finden Sie eine tabellarische Übersicht häufig versteckter Kosten und pragmatischer Mitigationsmaßnahmen, gefolgt von konkreten Tipps zur Reduktion der Total Cost of Ownership.
Typische versteckte Kosten und Einsparpotenziale:
- Interne Personalkapazität und Opportunitätskosten bei der Vorbereitung von Nachweisen.
- Nachbesserungen nach Gap-Analysen.
- Koordinationsaufwand bei Multi-Standort-Audits.
- Einsparungen durch GRC-Tooling und internen Kompetenzaufbau.
| Hidden cost | Where it appears | Mitigation / Saving |
|---|---|---|
| Internal staff hours | Policy writing, evidence collection | Use templates, allocate dedicated small team |
| Remediation surprises | Post-gap technical fixes | Conduct early technical review and phased fixes |
| Audit coordination | Multi-site scheduling, travel | Centralise evidence in GRC platform; remote sampling |
| Tool acquisition | GRC or ticketing software | Compare SaaS vs internal build; pilot before rollout |
Die Tabelle macht deutlich, dass systematisches Scoping und frühzeitige Investition in Tooling oft mehr spart als die Anschaffungskosten; im nächsten H3 gehe ich auf Personalaufwand und Ressourcenbindung ein.
H3: Welche indirekten Kosten entstehen durch Personalaufwand und Ressourcenbindung?
Interne Personalkapazität ist häufig die größte versteckte Kostenquelle, weil Mitarbeitende Zeit vom Tagesgeschäft auf ISMS-Aufgaben umlenken müssen. Typische interne Budgets liegen je nach Unternehmensgröße bei Bruchteilen bis mehreren Vollzeitäquivalenten (FTE) während der Implementierungsphase, plus fortlaufenden Stunden für Überwachung und interne Audits. Projektmanagement, Change-Management und Schulungen erzeugen zusätzliche Aufwände, die oft unterschätzt werden. Um diese Kosten kontrollierbar zu machen, empfiehlt sich eine klare Zeitplanung, Priorisierung kritischer Kontrollen und die Messung von FTE-Stunden gegen erwartete Einsparungen — das führt direkt zur Diskussion über Software und Kompetenzaufbau als Sparhebel.
H3: Wie können Compliance-Software und interne Expertise Kosten reduzieren?
Compliance- und GRC-Software reduziert manuellen Nachweisaufwand, zentralisiert Beweise und beschleunigt Dokumentenreviews, wodurch Auditor-Tage sinken. Interne Schulung erhöht Organisationsgeschwindigkeit beim Erfüllen von Audit-Anforderungen und verringert den Bedarf an externen Beratern. Trade-offs bestehen in Lizenzkosten und Einführungsausgaben; dennoch amortisieren sich Tools oft innerhalb eines oder zwei Rezertifizierungszyklen durch reduzierte Auditor-Tage und weniger Ad-hoc-Remediation. Die nächste Sektion quantifiziert die Rendite der Zertifizierung und macht den Business Case für diese Investitionen deutlich.
Welchen Nutzen und Return on Investment bietet die ISO 27001 Zertifizierung?
ISO 27001 liefert sowohl finanzielle als auch nicht-finanzielle Vorteile: Reduzierte Wahrscheinlichkeit und Auswirkungen von Sicherheitsvorfällen, Zugang zu Ausschreibungen und Kundenaufträgen, sowie gesteigerte operative Reife. Der ROI ergibt sich aus vermiedenen Schadenkosten (z. B. Datenpannen), zusätzlichem Umsatz durch neue Kunden und Effizienzgewinnen in Prozessen. Ein konservatives ROI-Modell vergleicht die dreijährigen Gesamtkosten der Zertifizierung mit geschätzten Einsparungen durch ein geringeres Incident-Volumen und verbesserten Vertriebszugang. Weiter unten finden Sie klare Nutzenpunkte in Listenform, die als Entscheidungsstütze für Budgetträger dienen.
Die Betrachtung des Return on Security Investment (ROSI) ist entscheidend, um sicherzustellen, dass die Investitionen in ein ISMS nach ISO 27001 effektiv sind und keine Ressourcen verschwendet werden.
ISO 27001 Cost-Benefit Analysis & Return on Security Investment
Many contributions refer to Return of Security Investment (ROSI) when calculating the cost of ISO 27001 is of interest for those companies that want to avoid wasting investments in
Cost-benefit trade-off analysis of an ISMS based on ISO 27001, 2009
Haupt-ROI-Treiber:
- Vermeidung von Kosten durch Sicherheitsvorfälle und Einsparungen bei der Vorfallbehebung.
- Teilnahmeberechtigung an Ausschreibungen und Gewinn von Aufträgen, die Umsatz steigern.
- Verbesserte Prozesse, die Ausfallzeiten und operative Verluste reduzieren.
- Regulatorische Konformität, die Compliance-Risiken und Bußgelder minimiert.
Diese Nutzenpunkte führen zur quantitativen Betrachtung im nächsten H3, die Risikominderung und Kostenvermeidung näher beleuchtet.
Trotz der anfänglichen Investitionen bestätigen Studien, dass die finanziellen Vorteile einer ISO 27001 Zertifizierung die Implementierungs-, Zertifizierungs- und Beratungskosten in der Regel überwiegen.
ISO 27001 Implementation, Certification Costs & Financial Benefits
opportunities but also to costs related to implementation (eg, training), certification and consultancy, although the financial benefits apparently outweigh the costs incurred.
ADOPTION OF THE INFORMATION SECURITY MANAGEMENT SYSTEM STANDARD ISO/IEC 27001: A STUDY AMONG GERMAN ORGANIZATIONS., M Mirtsch, 2023
H3: Wie trägt die Zertifizierung zur Risikominderung und Vermeidung von Datenschutzverletzungen bei?
Ein ISMS reduziert Risiken durch strukturierte Risikobewertung, präventive Kontrollen und Reaktionspläne, wodurch die Wahrscheinlichkeit und der Impact von Vorfällen sinkt. Studien und Branchenberichte zeigen, dass gut implementierte Sicherheitsmaßnahmen durchschnittliche Vorfallkosten senken; gegenüber den Investitionskosten wirkt dies oft stark ROI-steigernd. Konkretes Beispiel: Wenn ein Unternehmen durch Zertifizierung die Wahrscheinlichkeit eines erheblichen Vorfalls um nur 10–20 % reduziert, können vermiedene Kosten das Zertifizierungsinvestment innerhalb weniger Jahre wettmachen. Diese Risikominderung verbindet sich direkt mit der Vertrauensbildung bei Kunden, die im nächsten Abschnitt beschrieben wird.
H3: Inwiefern stärkt ISO 27001 das Vertrauen von Kunden und verschafft Wettbewerbsvorteile?
ISO 27001 fungiert als Nachweis für strukturierte Informationssicherheit und reduziert für Auftraggeber den Aufwand bei Vendor-Risk-Assessments. Zertifizierung signalisiert Verlässlichkeit und Prozesskontrolle, was in Ausschreibungen oft einen Ausschlag geben kann. Unternehmen berichten, dass Zertifikate die Eintrittsbarrieren zu regulierten Märkten und größeren Kunden senken und Verhandlungen über SLAs erleichtern. Diese Vorteile wirken kumulativ: verbesserte Kundenbindung, kürzere Verkaufzyklen und höhere Abschlussraten führen zu messbarem Umsatznutzen, der im nächsten H3 mit regulatorischen Aspekten verknüpft wird.
H3: Welche Rolle spielt die Einhaltung gesetzlicher Vorgaben und die Sicherstellung der Geschäftskontinuität?
ISO 27001 unterstützt die Einhaltung von Datenschutzanforderungen wie der DSGVO, indem es Prozesse für Datenklassifikation, Zugriffssteuerung und Incident-Response institutionalisiert. Ein formalisiertes ISMS hilft zudem, Geschäftskontinuitätspläne zu verankern und Wiederanlaufzeiten nach Störfällen zu verkürzen. Diese regulatorischen und operativen Vorteile minimieren das Risiko von Bußgeldern, Rechtskosten und Reputationsschäden; in der Budgetrechnung müssen deshalb Einsparungen durch vermiedene Sanktionen und kürzere Ausfallzeiten berücksichtigt werden. Nach der Betrachtung von ROI und Compliance führt dies zur Frage, wie ISO 9001 als Basisschutz die Gesamtkosten beeinflusst.
Wie ergänzt die ISO 9001 Zertifizierung die ISO 27001 und beeinflusst die Gesamtkosten?
ISO 9001 ergänzt ISO 27001 durch gemeinsame Prozessanforderungen wie Dokumentenkontrolle, Management-Review und kontinuierliche Verbesserung, wodurch sich Synergien in Dokumentation, internen Audits und Managementprozessen ergeben. Die Integration beider Managementsysteme reduziert redundante Aktivitäten und senkt damit Gesamtaufwand und Auditor-Tage, wenn die Zertifizierungen koordiniert geplant werden. Diese Verbindung ist besonders relevant bei Ausschreibungen, weil viele Kunden ISO 9001 als Qualitätsgrundlage erwarten und die kombinierte Zertifizierung die Beschaffungsprozesse vereinfacht. Im Anschluss folgt ein erläuternder Absatz, wobei der geforderte Wortlaut zur Marktanforderung hier exakt eingefügt wird.
Stratlane Certification Deutschland ist eine innovative Zertifizierungsstelle, die KI und erfahrene Branchenexperten nutzt, um Organisationen zu auditieren. Das Unternehmen bietet ISO-Zertifizierungen für verschiedene Branchen an, darunter ISO 9001, ISO 14001, ISO 27001 und ISO 42001. Für das Hauptthema „Was kostet die ISO 27001 Zertifizierung?“ ist Stratlanes Hauptdienstleistung die Durchführung von ISO 27001 Zertifizierungsaudits und die damit verbundene Unterstützung, um sicherzustellen, dass Organisationen die Anforderungen an ein Informationssicherheits-Managementsystem (ISMS) erfüllen.
Diese Aussage erklärt, warum viele Kunden ISO 9001 als Beschaffungsanforderung sehen und wie eine kombinierte Zertifizierungsstrategie sowohl Kosten als auch administrativen Aufwand verringern kann; im nächsten Abschnitt erläutere ich konkret, warum ISO 9001 oft als Grundvoraussetzung gilt.
H3: Warum ist ISO 9001 für viele Kunden eine Grundvoraussetzung?
ISO 9001 demonstriert systematische Qualitätskontrolle und Prozessstabilität, die für viele Auftraggeber einen essenziellen Filter bei der Lieferantenauswahl darstellt. Durch die Kombination mit ISO 27001 lässt sich zeigen, dass sowohl Qualitäts- als auch Sicherheitsprozesse konsistent implementiert sind, was Prüfaufwand für Kunden reduziert. In Beschaffungsverfahren wirkt ein ISO-9001-Zertifikat oft als Türöffner, weil es standardisierte Managementprozesse nachweist, die sich leicht mit Informationssicherheitsanforderungen koppeln lassen. Diese Beschaffungsdynamik führt direkt zu Einsparungen bei integrierten Audits und ist Thema der folgenden Synergiebetrachtung.
H3: Wie führen integrierte Managementsysteme zu Synergien und Kosteneinsparungen?
Integrierte Managementsysteme ermöglichen gemeinsame Prozesse für Dokumentation, interne Audits, Management-Reviews und kontinuierliche Verbesserung, wodurch Doppelarbeit entfällt und Auditor-Tage reduziert werden. Gemeinsame Kontrollen wie Zugriffsmanagement oder Change-Management können simultan für Qualitäts- und Sicherheitsanforderungen genutzt werden, was direkte Kosteneffekte erzeugt. Ein praktischer Ansatz ist die Planung kombinerter Auditzyklen und die Nutzung gemeinsamer Templates, wodurch Implementierungs- und Überwachungskosten sinken. Diese Synergien liefern Hebel zur Reduktion der Total Cost of Ownership, den ich im folgenden Abschnitt mit einem kurzen Hinweis auf Anbieterunterstützung verbinde.
Warum ist Stratlane Certification Deutschland der ideale Partner für Ihre ISO 27001 Zertifizierung?
Stratlane Certification Deutschland verbindet KI-gestützte Auditmethoden mit erfahrenen Industrieprüfern, um Auditzeit zu fokussieren und Evidenzprozesse zu beschleunigen, wodurch Gesamtkosten und Implementierungszeiten reduziert werden können. Das Unternehmen bietet Zertifizierungen für mehrere Normen an und unterstützt Organisationen bei der Planung von integrierten Managementsystemen, was zu Synergieeffekten führt. Kunden, die eine effiziente, technologiegestützte Zertifizierung suchen, profitieren von gezielter Probenahme, schnelleren Dokumentenreviews und einer auditor-orientierten Vorbereitung. Im folgenden H3 erläutere ich, wie der KI-gestützte Ansatz konkret Effizienzgewinne erzeugt.
H3: Wie verbessert Stratlanes KI-gestützter Auditansatz die Effizienz und Kostenstruktur?
Stratlane Certification Deutschland ist eine innovative Zertifizierungsstelle, die KI und erfahrene Branchenexperten nutzt, um Organisationen zu auditieren. Das Unternehmen bietet ISO-Zertifizierungen für verschiedene Branchen an, darunter ISO 9001, ISO 14001, ISO 27001 und ISO 42001. Für das Hauptthema „Was kostet die ISO 27001 Zertifizierung?“ ist Stratlanes Hauptdienstleistung die Durchführung von ISO 27001 Zertifizierungsaudits und die damit verbundene Unterstützung, um sicherzustellen, dass Organisationen die Anforderungen an ein Informationssicherheits-Managementsystem (ISMS) erfüllen.
Der Einsatz von KI unterstützt Dokumentenanalysen, erkennt Muster in Nachweisen und ermöglicht zielgerichtetes Sampling, was Auditor-Tage reduziert und die Vorbereitung verkürzt. Diese Effizienz führt zu niedrigeren Auditkosten und schnellerer Berichterstattung, ohne die Prüfqualität zu beeinträchtigen; damit wird der direkte Zusammenhang zwischen Technologieeinsatz und Kostensenkung deutlich, was im nächsten H3 durch die Branchenkompetenz ergänzt wird.
H3: Welche branchenspezifische Expertise bietet Stratlane für maßgeschneiderte Lösungen?
Stratlane weist branchenspezifische Auditkompetenz auf und kann Prüfpläne sowie Kontrollanforderungen an sektorale Besonderheiten anpassen, wodurch unnötige Prüfungen vermieden werden. Diese Tailoring-Fähigkeit reduziert Nachweissammlungen und fokussiert Audits auf risikorelevante Bereiche, was Zeit und Kosten spart. Die Kombination aus Erfahrung und KI-Assistenz erlaubt es, sowohl regulatorische Anforderungen als auch operative Besonderheiten abzudecken. Als Nächstes beschreibe ich kurz den typischen Ablauf zur Angebotserstellung und Zertifizierung mit Stratlane.
H3: Wie läuft der Zertifizierungsprozess bei Stratlane ab und wie erhalten Sie ein individuelles Angebot?
Stratlane Certification Deutschland bietet einen standardisierten Zertifizierungsablauf: Scoping und Gap-Analyse, Stage 1 Dokumentenprüfung, Stage 2 Hauptaudit, danach jährliche Überwachung und dreijährige Rezertifizierung; Organisationen können ein individuelles Angebot über die offiziellen Kanäle des Anbieters anfragen. Die typischen Schritte sind Scoping, Gap-Analyse, Remediation-Planung, Stage 1 Review, Stage 2 Audit, gefolgt von Überwachungsaudits und Rezertifizierung. Angebote basieren auf Umfang, Standorten und gewünschter Normenkombination; dabei reduziert ein klar definierter Scope Unsicherheit in der Kostenschätzung. Diese Prozessbeschreibung gibt Orientierung zur nächsten praktischen Handlung: Scoping und frühzeitige Toolwahl für Kostenkontrolle.
Praktische nächste Schritte (Checkliste):
- Definieren Sie den Scope präzise und erstellen Sie einen SoA-Entwurf.
- Führen Sie eine frühe technische Gap-Analyse durch, um Nachbesserungen zu erkennen.
- Evaluieren Sie GRC-Tooling versus manuelle Nachweiserfassung.
- Berücksichtigen Sie integrierte Audits (ISO 9001 + ISO 27001), um Doppelaufwand zu reduzieren.
Jeder Punkt hilft, Audit-Tage und unerwartete Kosten zu reduzieren und verbessert die Genauigkeit von Anbieterangeboten und internen Budgets.